# 公网访问概览

公网入口让 Internet 请求通过 NSGW 到达当前 Network 的已发布 Service。创建入口不自动授权访问：域名/监听、认证方式、访问授权、来源 IP 和后端服务必须分别成立。

<div class="guide-overview">
  <div><strong>Web 应用</strong><span>使用域名与 HTTPS，可组合 OIDC、工作负载凭据、访问授权和来源 IP。</span></div>
  <div><strong>TCP/UDP 端口</strong><span>使用公网监听和来源 IP；应用协议必须自行提供认证与加密。</span></div>
  <div><strong>统一入口</strong><span>域名认领、DNS 指引、证书状态和入口配置都在“公网入口”完成。</span></div>
</div>

<figure class="product-figure">
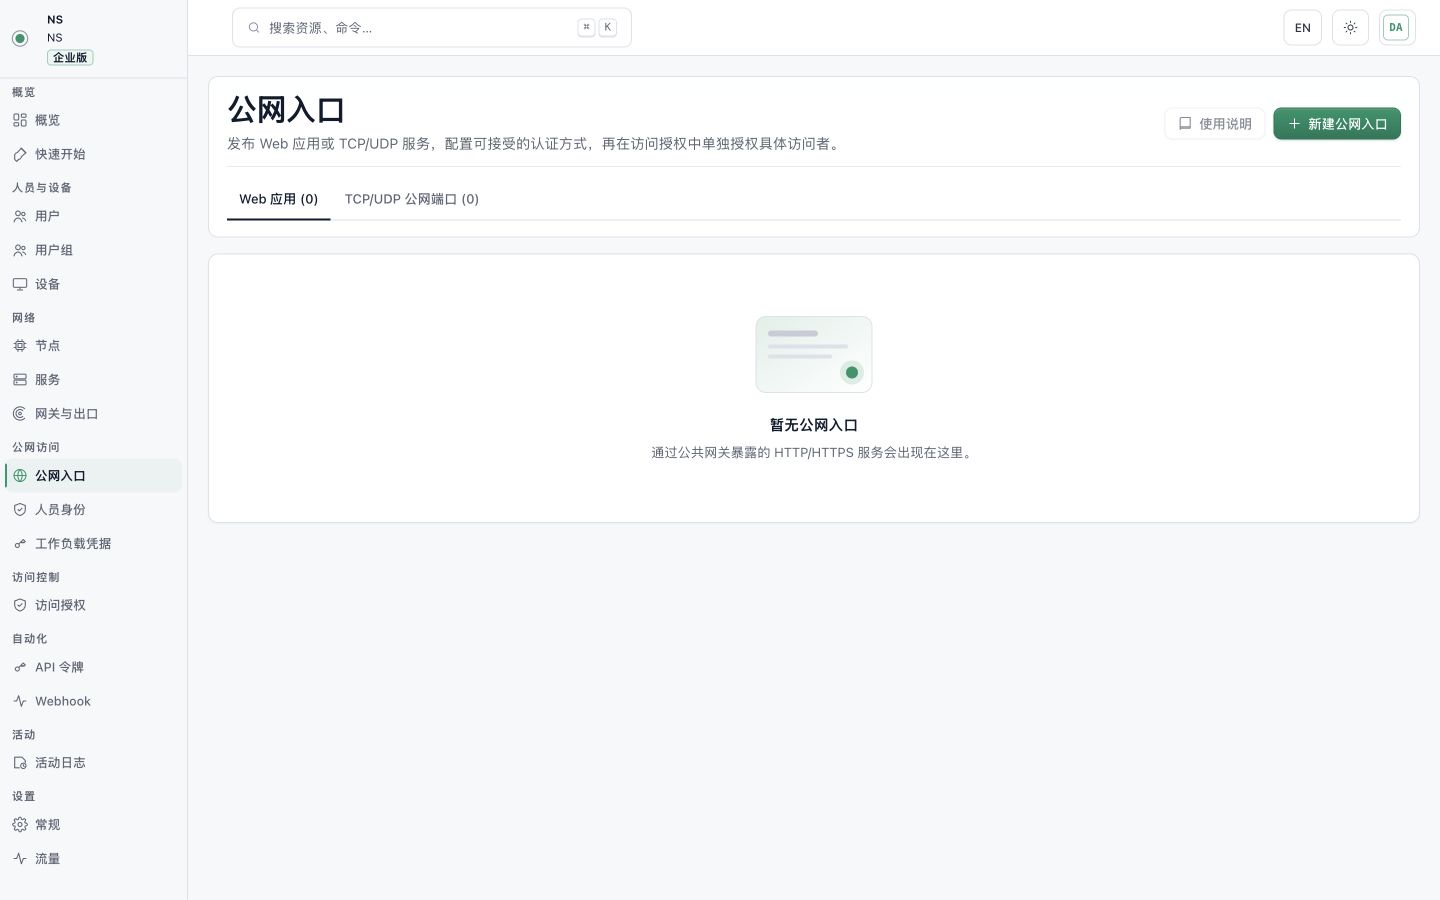
  <a href="/screenshots/nsd-public-ingress.jpg" target="_blank" rel="noopener"><img src="/screenshots/nsd-public-ingress.jpg" alt="NSD 当前公网入口页面尚未发布入口时的空状态" /></a>
  <figcaption>公网入口列表。创建入口前，请核对当前网络、域名与目标服务。点击图片查看原图。</figcaption>
</figure>

## L7 与 L4

| 类型 | 典型协议       | 可用控制                                                  |
| -- | ---------- | ----------------------------------------------------- |
| L7 | HTTP/HTTPS | 域名、TLS、路径/方法、OIDC、工作负载凭据、来源 IP、ACL                    |
| L4 | TCP/UDP    | 公网监听、目标 Service 和来源 IP；不使用 OIDC、工作负载凭据或 Edge Auth ACL |

## 安全发布顺序

1. Node 发布并在私网验证 Service。
2. **Web 应用**：输入公网域名、发布页面显示的路由/证书 DNS、选择入口可接受的认证方式；再在 **访问授权** 选择具体人员、工作负载凭据或匿名主体。
3. **TCP/UDP 公网端口**：选择目标 Service 与公网端口；需要限制时配置来源 IP。L4 不解析浏览器或 HTTP 身份，应用自身认证仍由后端负责。
4. 从外部网络同时做允许与拒绝验证，并验证后端离线时失败关闭。
5. 观察活动日志、流量和 NSGW 健康。

## 上线门槛

| 层     | Web 应用必须满足              | TCP/UDP 端口必须满足           |
| ----- | ----------------------- | ------------------------ |
| 后端    | Service 在承载 Node 本机真实可用 | Service 在承载 Node 本机真实可用  |
| 公网路由  | 域名路由 DNS 正确             | 公网监听和目标端口正确              |
| TLS   | 平台证书已就绪，或明确由外部终止        | 由应用协议自行负责                |
| 身份    | 入口启用的认证方式与请求凭据匹配        | 不由通用入口处理                 |
| 授权    | 具体人员、凭据或匿名主体命中访问授权      | 不使用人员/工作负载 Edge Auth ACL |
| 来源 IP | 可选附加条件                  | 当前通用入口侧唯一可选准入条件          |

<div class="validation-grid">
  <div><strong>允许</strong>从真实外部网络，以合法身份或来源完成完整业务请求。</div>
  <div><strong>拒绝</strong>无凭据、错误凭据、未授权身份或拒绝来源均失败。</div>
  <div><strong>故障</strong>后端或网关不可用时失败关闭，不绕过 NSGW 直达后端。</div>
</div>

Web 应用默认保持拒绝：入口认证方式配置与访问授权必须同时匹配。L4 若未启用来源 IP 限制，任何 Internet 来源都能连接公网端口，因此只适合本身具有可靠认证和加密的协议。任何“临时匿名”或开放 L4 端口都应有负责人、到期时间和回收验证。