
访问授权模型
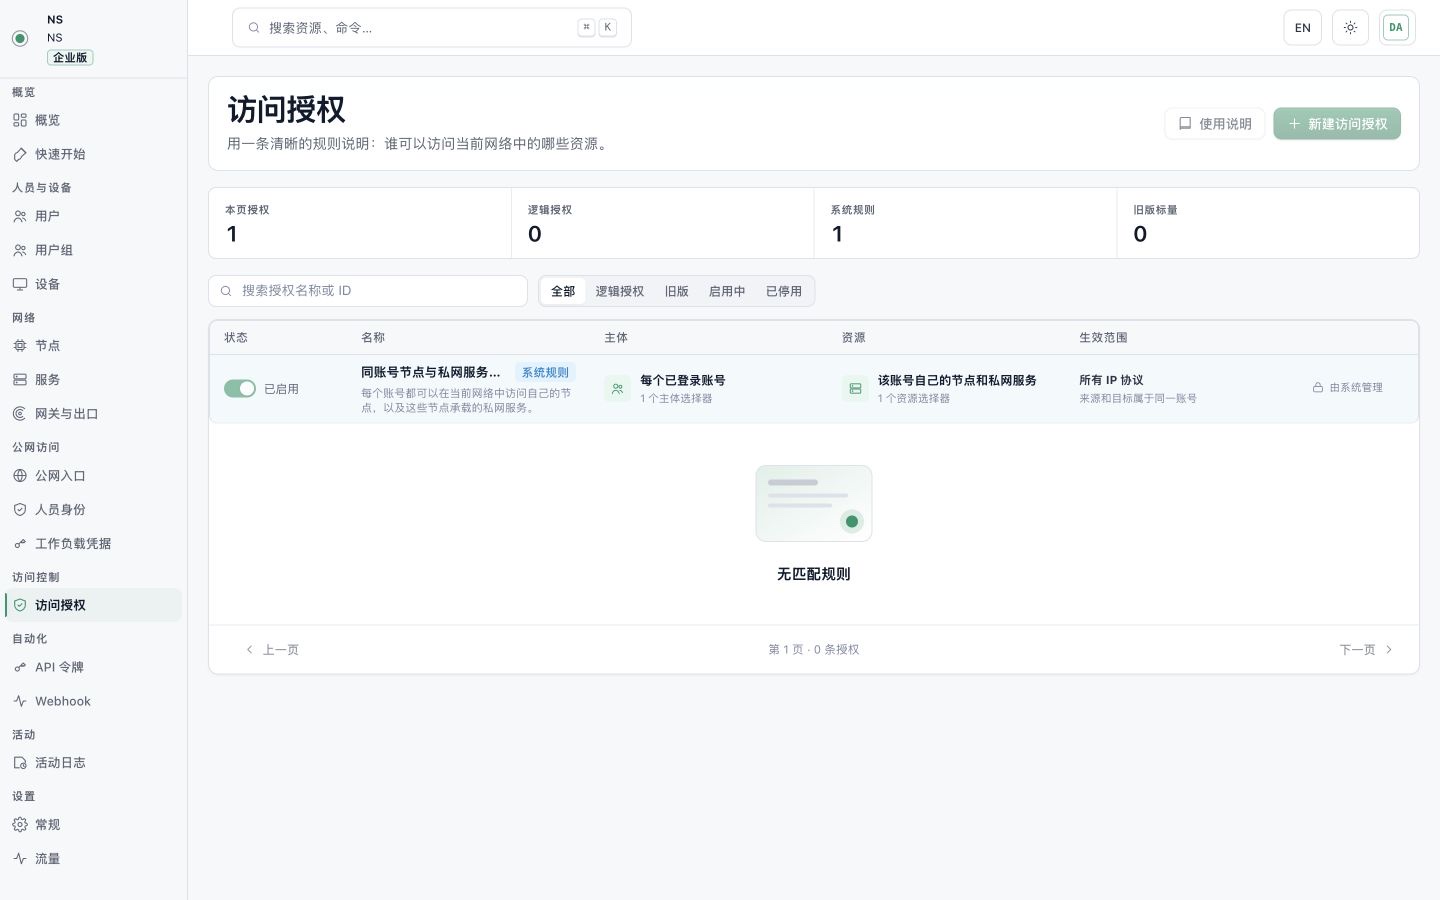
NetSeed 使用 allow-only、默认拒绝模型。一条访问授权回答一个问题:哪些主体,可以访问当前 Network 的哪些资源? 没有匹配授权就拒绝;页面不需要额外的“跨账号 L3 执行状态”说明块。
主体谁发起访问:用户、用户组、来源 Node,或公网身份。
资源访问什么:Node、Service、子网路由、出口或公网入口。
条件在什么范围内成立;没有匹配规则时默认拒绝。
主体
- 单个用户;
- 用户组;
- 指定来源 Node(适合机器到机器);
- 公网访问中的 OIDC 身份、工作负载凭据或匿名主体(按入口能力提供)。
“每个已登录账号”之类系统规则只覆盖同账号自身资源,不等于所有成员互访。
资源
- L3:单个 Node、Node 集合或授权子网;
- L4:单个/多个 Service;
- 网关:指定服务出网和互联网出口;
- 公网入口:验证域名/监听关联的服务。
新建规则
- 先确认左上角 Organization 与 Network,避免在错误 Space 创建规则。
- 输入能说明业务目的的名称,例如“财务组访问报表服务”,不要使用
test-1。 - 选择一种主体语义并勾选最小集合;机器到机器优先选来源 Node,不共享人员账号。
- 选择一种资源语义并勾选最小集合;只需要一个端口时选 Service,不要扩大为整个 Node。
- 查看一行通俗概览,逐字确认“谁 → 什么”,以及公网入口认证方式是否与所选身份兼容。
- 保存并启用,等待权威状态确认后执行允许与拒绝验证。
填写名称并选择主体与资源后保存。无法保存时,检查必填项;资源列表为空时,先确认当前网络和资源是否已经发布。
生效与验证
规则已保存、已启用、已投影和实际可访问是四个阶段。验证至少包含:授权主体成功、未授权主体失败、目标离线时失败原因合理、切换 Space 后规则不串用。不要用颜色标签数量代替端到端测试。
上线前至少覆盖以下真实路径:同账号设备依赖系统规则互通;不同账号默认拒绝;Service-only 授权只开放目标服务而不扩大 L3;Node 授权保持方向性;用户组成员加入后继承、移除后失效;子网路由只允许获授权主体,撤销后新流量失败关闭。每项都同时保留成功与拒绝证据。
变更与撤销
扩大权限前先创建更窄的新规则并验证,不直接把现有生产规则改成更宽范围。收窄或撤销时先识别用户组、自动化和长连接影响,停用准确规则,再用新连接验证失败;确认无误后删除。删除资源本身不能替代清理授权引用,活动日志应保留规则名称、稳定 ID、操作者和时间。
允许证明准确主体对准确资源完成真实协议请求。
最小权限同一主体无法访问相邻 Node、端口、子网或出口。
撤销证明停用、移组或删除后,新连接按预期失败关闭。