能力与边界

本页介绍账号模式的功能、使用入口和适用条件。无需账号连接设备,请查看 P2P 快速上手。

连接 · 授权 · 管理

按需连接,安全访问

连接设备、发布服务、管理团队访问。使用前请确认所需权限、网关配置与平台支持。

30项功能
6个使用场景

六个能力域
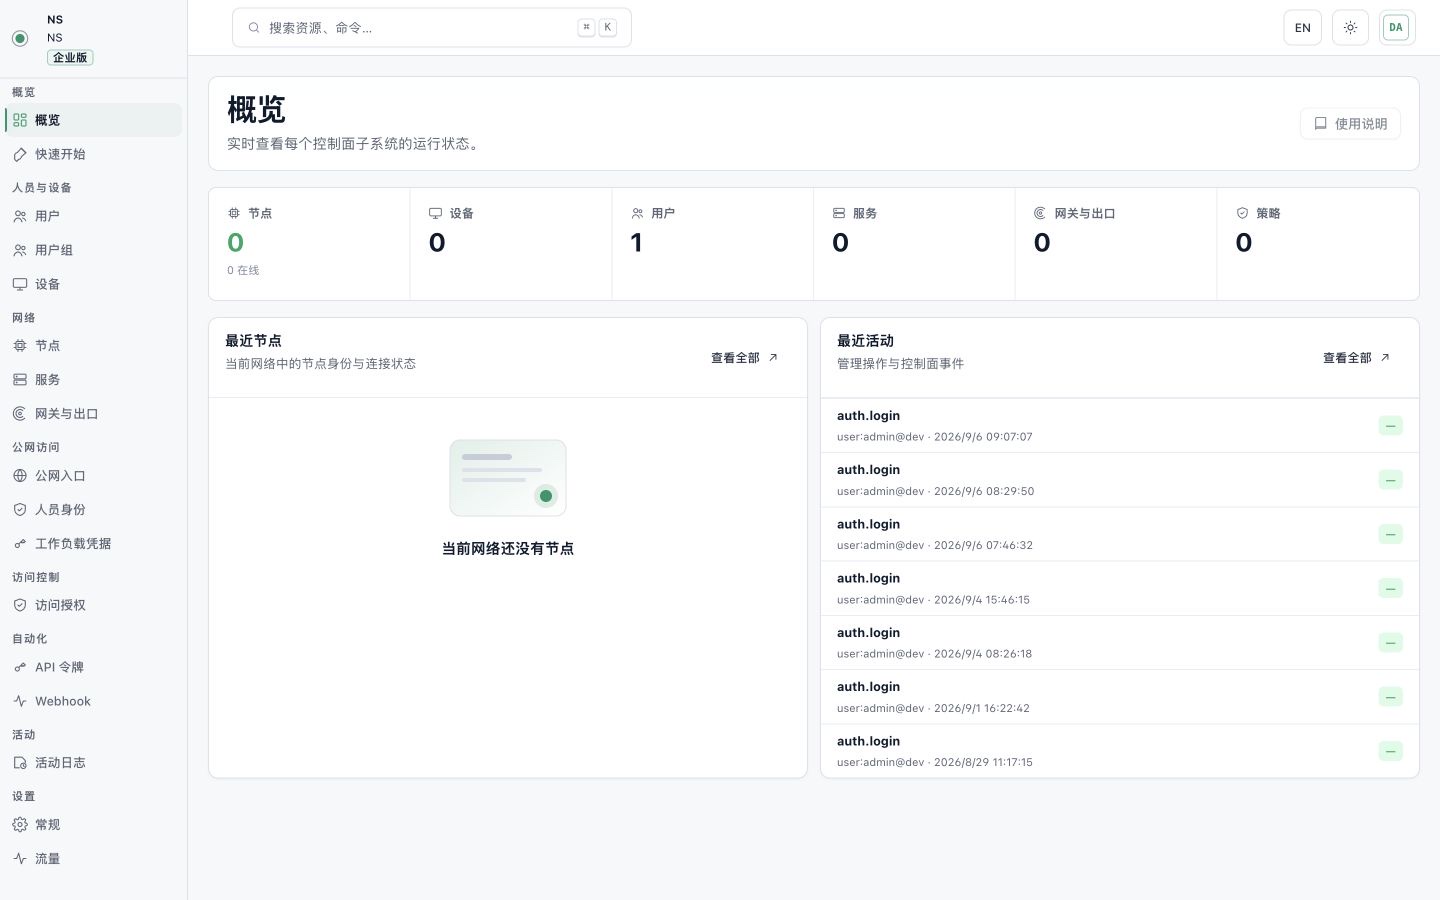
NSD 当前概览

01 · 身份与空间

Organization、Network 与成员

账号进入明确 Space,Device 与 Node 分层,成员视图按实际可见范围返回。

完成首次试用 →
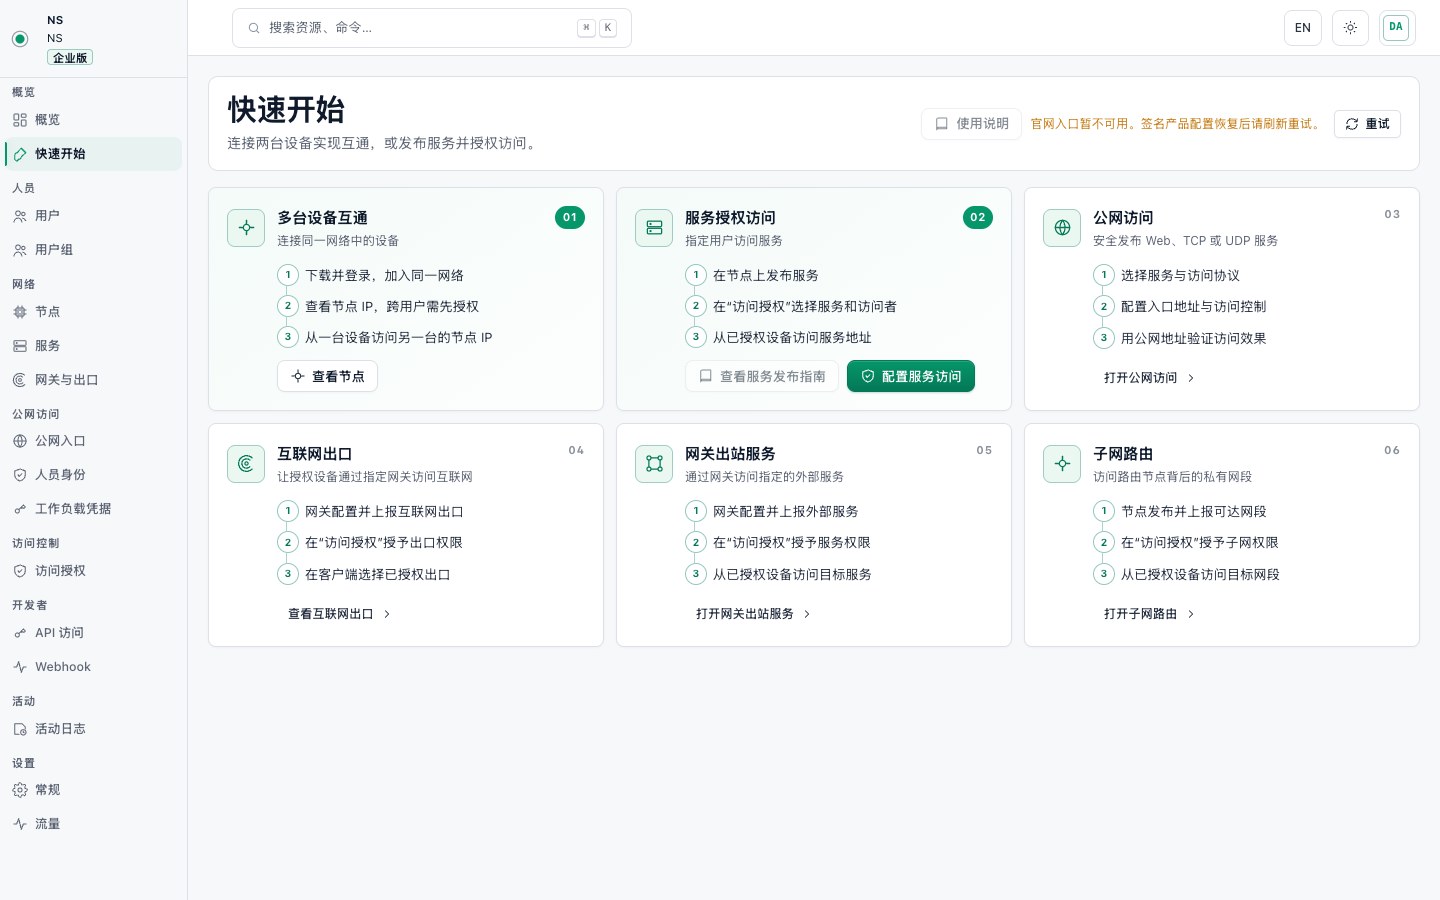
NSD 当前快速开始

02 · App 与 NS

同一模型,图形与命令行

四平台 App 与三平台统一 ns,支持登录、Space、状态、恢复与安全更新。

查看客户端 →
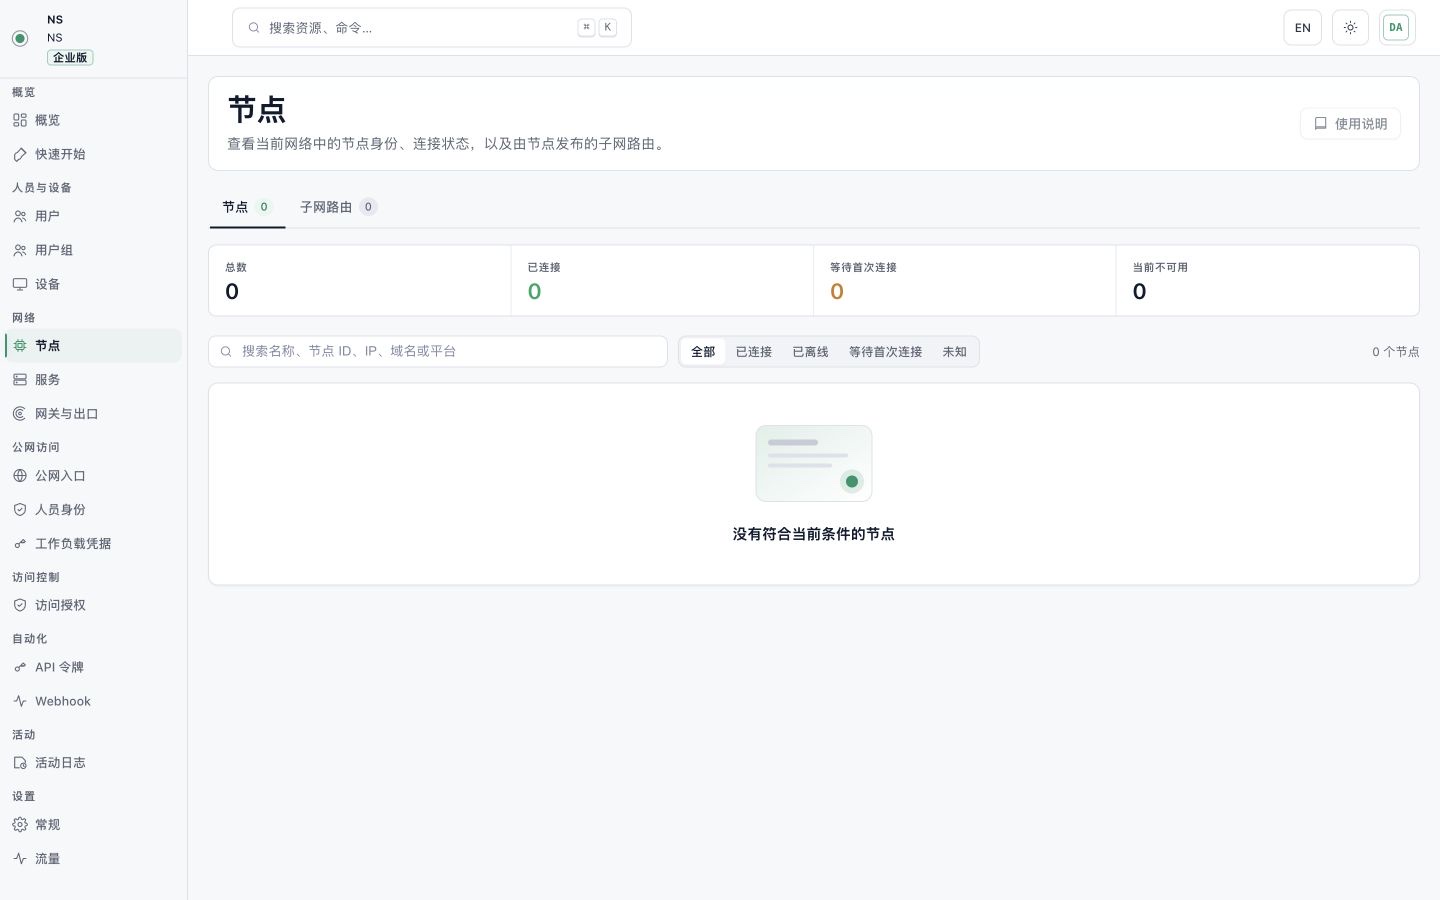
NSD 当前节点页面

03 · L3 / L4

Node、Subnet 与 Service

既可授权 Node/IP 子网,也可只开放一个精确协议和端口的 Service。

查看私网访问 →
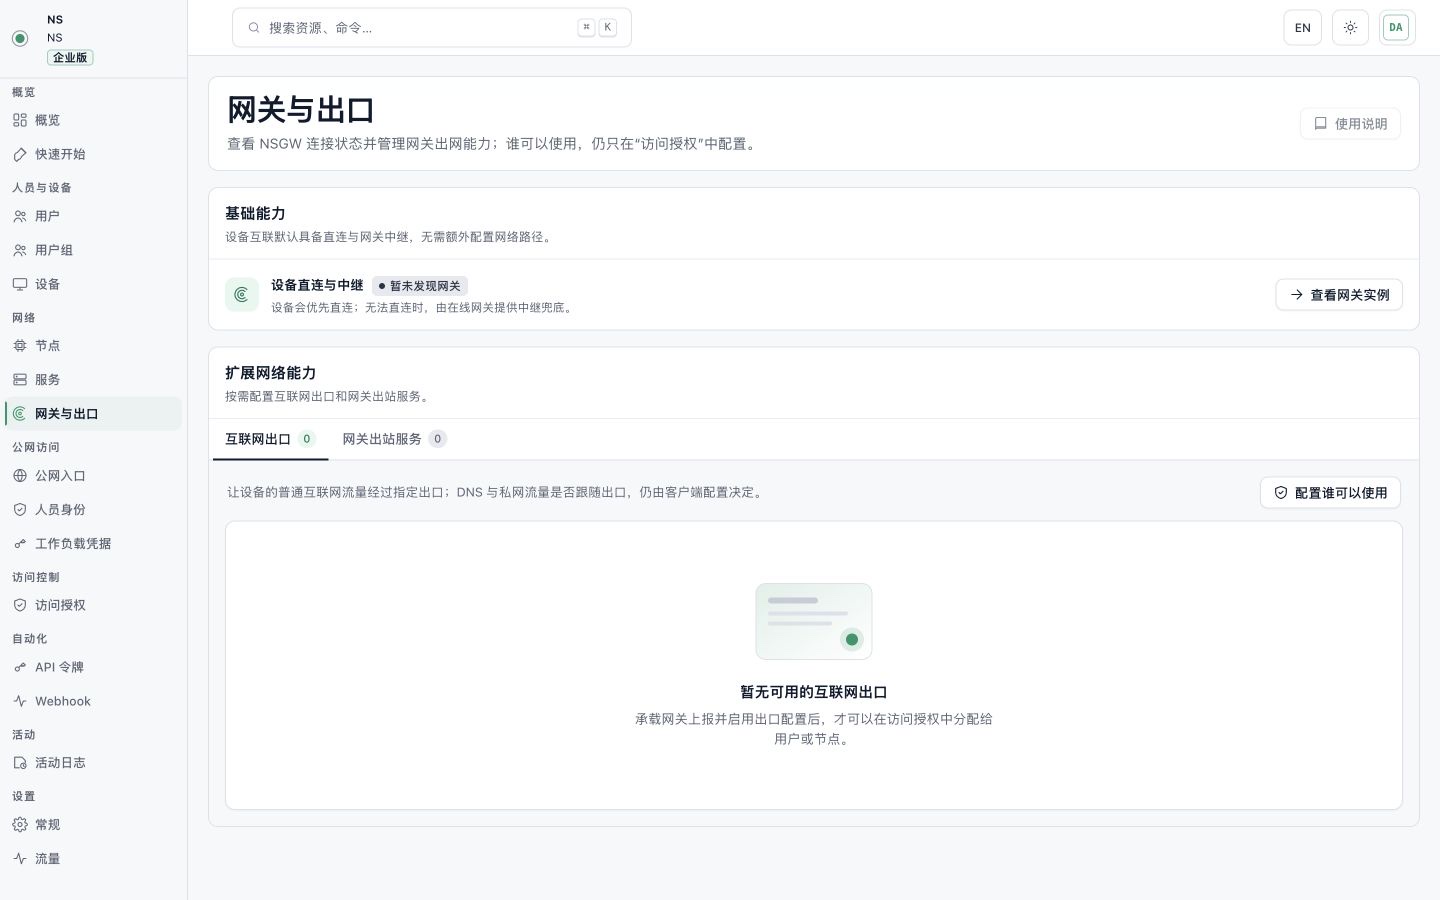
NSD 当前网关与出口页面

04 · 网关

Relay、服务出网与出口

网关逐项报告能力;用户只选择获授权出口,不把在线状态当作全部就绪。

查看网关访问 →
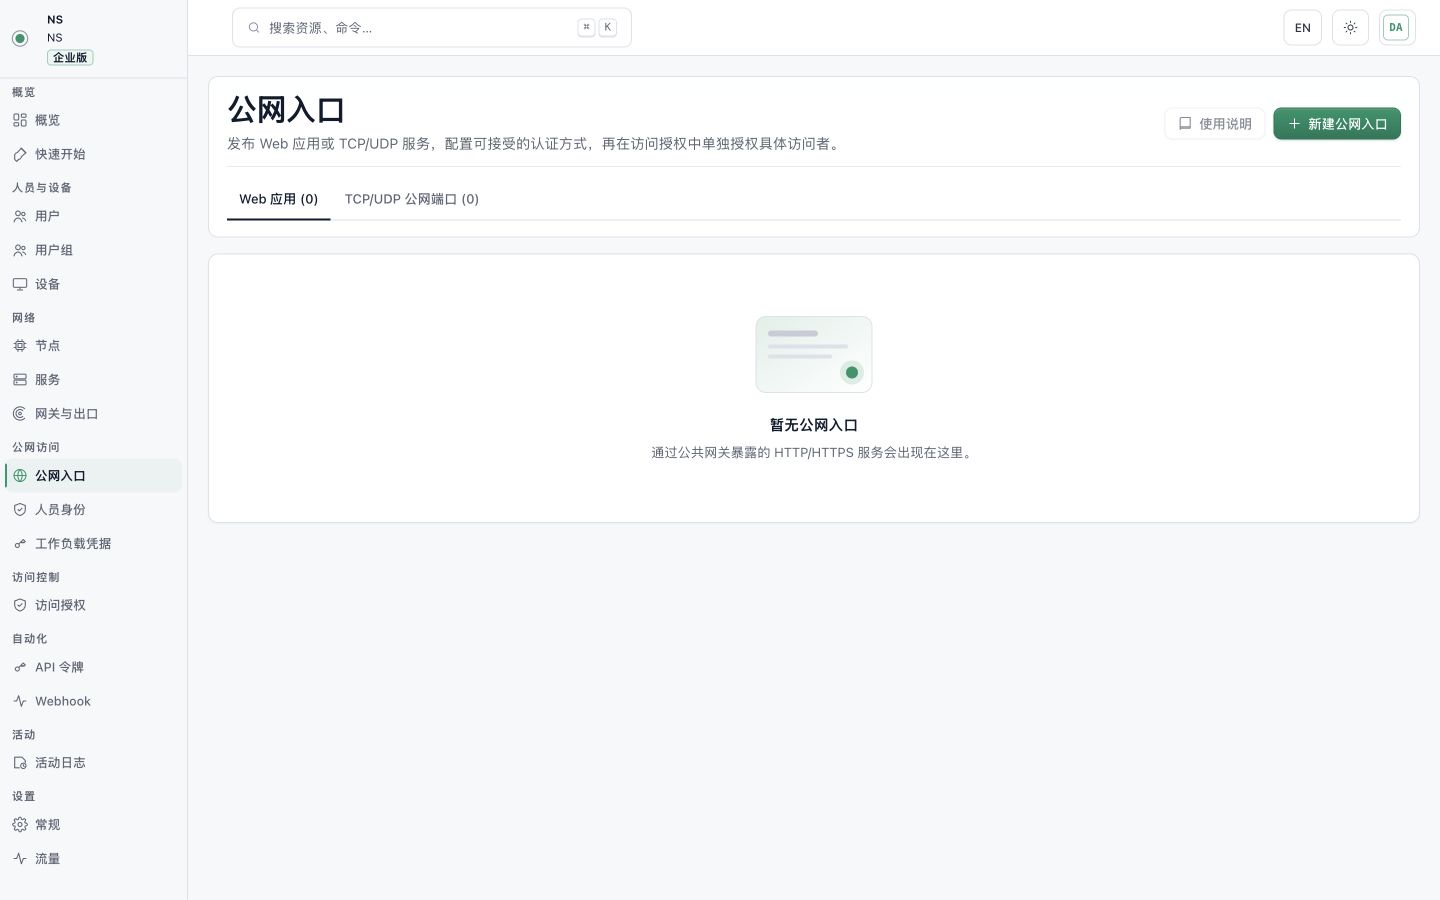
NSD 当前公网入口页面

05 · 公网

域名、认证与工作负载凭据

L7/L4 公网入口在认证、ACL 与来源 IP 多层保护后到达当前 Network Service。

查看公网访问 →
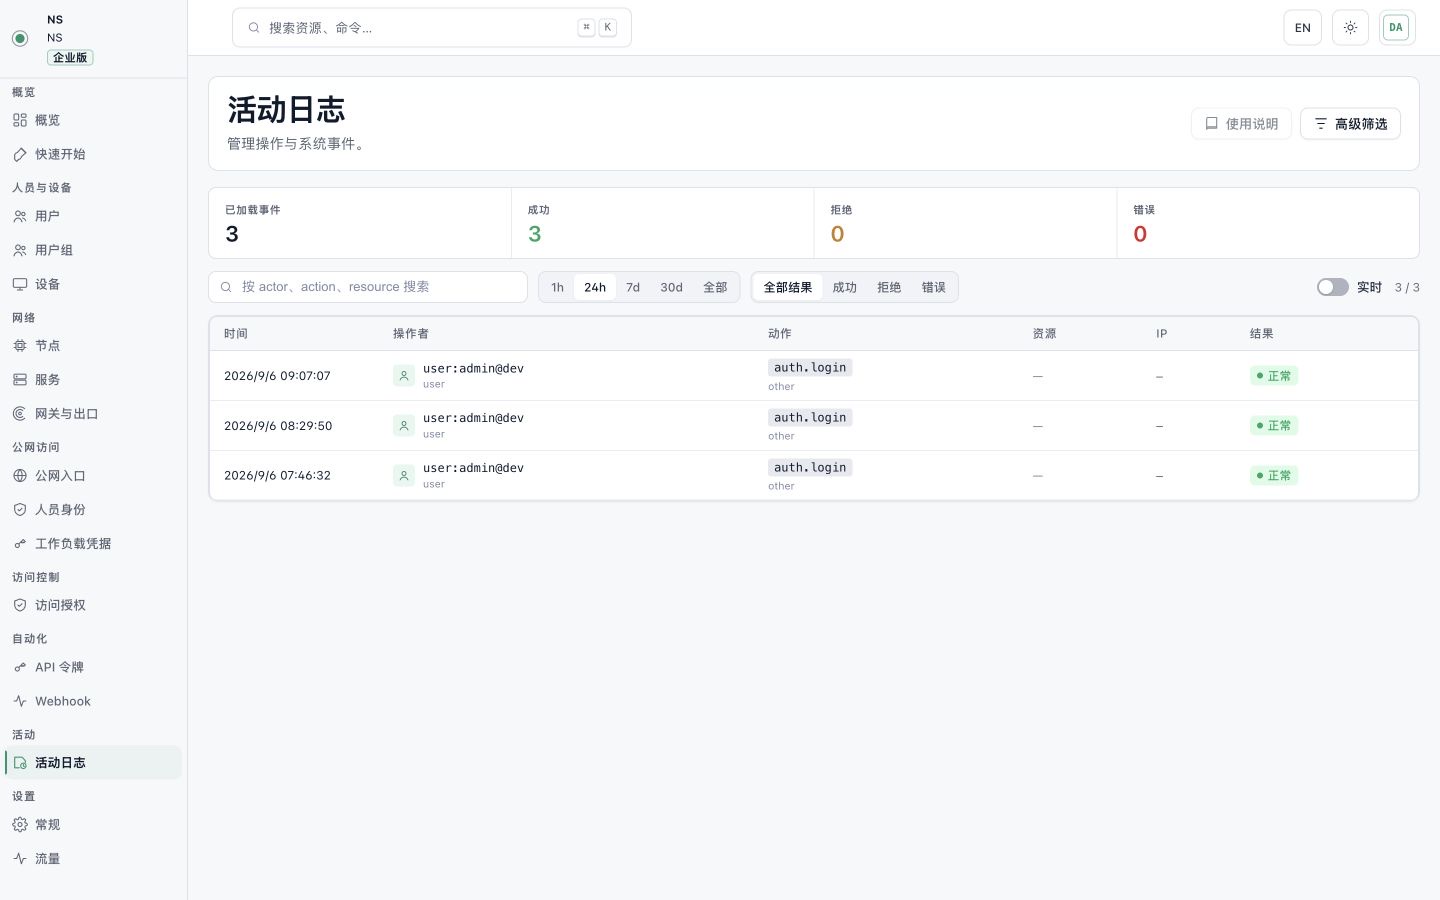
NSD 当前活动日志页面

06 · 开发者与运行

API、Webhook、日志与恢复

API 访问、Webhook、日志、流量、只读诊断与分层重置形成可运营闭环。

查看运行手册 →

平台与产品入口

产品面iOSAndroidmacOSWindowsLinux / 服务端
NetSeed App✓✓✓✓—
统一 ns——✓✓✓
NSD Web浏览器浏览器浏览器浏览器浏览器
NSGW———按发布物✓

典型使用场景

  • 员工进入准确 Space,连接后访问获授权 Node 或私网 Service;
  • 服务器用统一 ns 接入并从 services.toml 发布最小 L4 服务;
  • 管理员用 NSGW 提供指定服务出网或由用户主动选择的互联网出口;
  • 对外应用通过验证域名、认证、访问授权与来源 IP 多层保护发布。

完整能力清单

身份与 Space

能力使用入口操作指南使用条件
Organization 与 Network 管理Admin、NSD组织、网络与空间所有操作必须绑定精确组合。
Space 列表与切换App、ns space登录、切换与恢复成功后保持断开,取消不改变实际 Space。
浏览器账号与 Device 授权App、ns up登录与设备授权在浏览器确认账号后,返回发起登录的客户端。
Device 与 Network Node 分层NSD 节点与详情节点、设备信息与子网路由Node 地址只属于一个 Network。
用户、用户组和成员可见范围NSD 用户/组用户与用户组普通成员不可看到未授权资源。

App 与命令行

能力使用入口操作指南使用条件
四平台 NetSeed AppiOS/Android/macOS/WindowsNetSeed App需授予平台要求的 VPN 或管理员权限,版本以对应下载项为准。
统一 NS 二进制macOS/Windows/LinuxNS 命令参考系统网络变更需要管理员权限;从官网下载。
命令行管理ns --helpNS 命令参考自动化请使用 JSON 输出,不依赖终端提示文字。
控制面三 pin 信任App、ns up三类 pin不随 Space 改变,不可被普通远程配置替换。
CLI 安全更新ns update日常运行与更新不更新 App,不修改身份/Profile。

L3 与 L4

能力使用入口操作指南使用条件
Node L3 访问App/NS、访问授权L3 节点主机防火墙仍可拒绝 ICMP/端口。
Subnet 发布与 bindingns subnet、NSD 节点节点与子网路由需明确 CIDR、本机 LAN binding、授权与冗余 Node。
HTTP/HTTPS/TCP/UDP Serviceservices.toml、NSD发布服务本地声明和端口是最终边界。
L4 精确授权NSD 访问授权访问授权模型可见、在线、已授权、可达分别判断。
Node 同时作为访问端与服务端统一 ns接入节点本机同时只运行一个连接;使用 CLI 前先断开 App。

网关与出口

能力使用入口操作指南使用条件
WG/WSS RelayNSGW、App/NS部署 NSGW受 UDP、代理和网关端点影响。
指定服务出网NSGW、访问授权网关访问不接管默认路由。
互联网出口App、ns exit、NSGW互联网出口用户必须先选择获授权出口。
多 Network 共享网关NSGW、NSD共享网关共享基础设施,不共享规则与可见性。
网关能力与缺口分项展示NSD 网关与出口设备与网关在线不等于所有能力就绪。

公网访问

能力使用入口操作指南使用条件
L7 域名公网入口NSD、NSGW域名与公网入口域名、认证、ACL、Service 分别成立。
L4 TCP/UDP 公网入口NSD、NSGW公网概览无浏览器 OIDC,重点依靠 IP/ACL/应用认证。
OIDC 与客户端 CANSD 人员身份、工作负载凭据访问认证认证不替代资源授权。
工作负载凭据轮换NSD 工作负载凭据工作负载凭据ACL 绑定准确凭据主体;认证方式仍需由入口启用。
来源 IP 与真实代理链NSD 公网入口来源 IP不可信转发头不能作为真实来源。

开发者与运行

能力使用入口操作指南使用条件
API 访问NSD 开发者 / API 访问API 访问与公网入口工作负载凭据严格分离。
WebhookNSD 开发者 / WebhookWebhook接收方需要验签、重放防护与幂等。
活动日志与流量NSD 活动/设置日志与流量不记录凭据密文。
只读诊断与反馈ns doctor/report故障排查上传前仍需人工脱敏。
分层停止、修复与重置ns down/repair/reset登录、切换与恢复reset --all --yes 会删除身份。

可用功能取决于客户端版本、平台权限与当前网络配置,详见版本与兼容性。请按对应指南完成配置后,检查连接和授权是否符合预期。