
工作负载凭据
工作负载凭据供脚本、服务或设备使用,而不是人工账号。API Key、Basic、mTLS 和 Signed URL 分别创建、展示和管理,不需要先组成一个凭据集合。公网入口只配置允许接受哪些认证方式;具体凭据可以访问哪个入口,仍由 访问授权决定。
一项用途一个凭据按应用、环境和调用方拆分,才能单独轮换、吊销和审计。
秘密只展示一次创建或刷新后立即写入密钥管理系统,不进入源码和截图。
入口与 ACL 分离入口启用认证方式;访问授权选择具体凭据和目标入口。
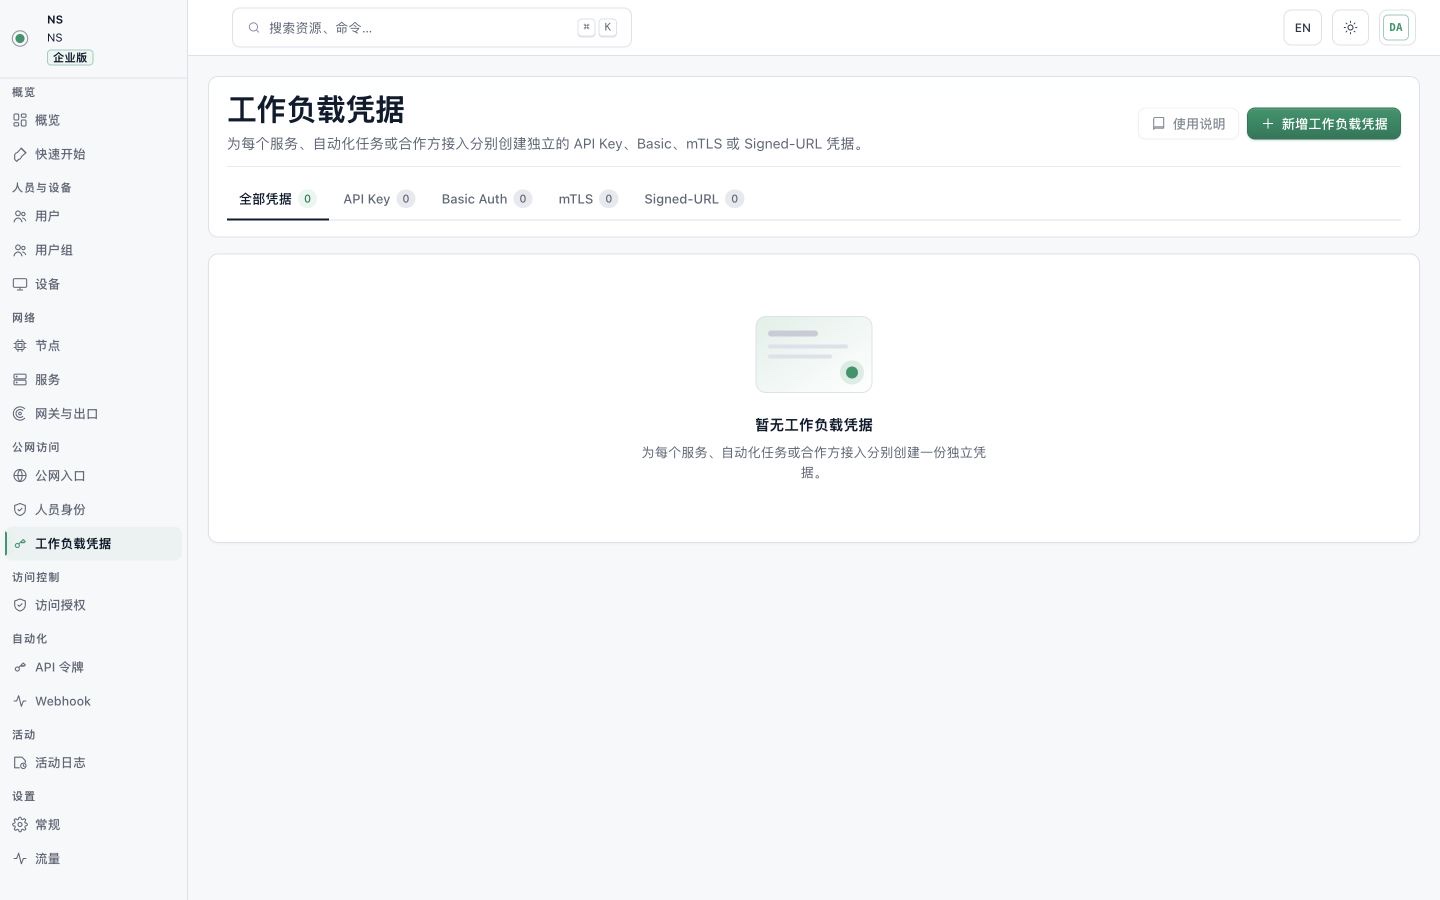
可用方式
- API Key:适合简单 HTTP 客户端,必须经安全存储与定期轮换;
- Basic:适合原生支持 HTTP Basic 的受控调用方,用户名只用于识别,密码按密钥管理;
- mTLS:适合受管理机器,证书私钥留在调用方;
- Signed URL:适合短时间、具体方法/主机/路径的委托访问。
生命周期
- 按业务系统和用途创建独立凭据,不共享“万能凭据”。
- 在公网入口启用该凭据对应的认证方式;未启用时,访问授权不会把该凭据变成可用认证路径。
- 在 访问授权中选择具体凭据和必要公网入口。
- 上线前验证正确凭据成功、无凭据和错误凭据失败。
- 轮换时新建替代凭据、迁移调用方、验证成功,再删除或吊销旧凭据。
- 系统退役时删除凭据和关联访问授权,并保留审计记录。
API Key、Basic 和 Signed URL 的密文只在创建或刷新时按页面提示保存;不能依赖稍后再次查看。mTLS 证书只在 mTLS 页签展示,吊销后必须验证旧证书立即失败。编辑只用于非秘密元数据;改变秘密材料应使用刷新、轮换或重新签发,避免调用方在不知情时失效。
列表会在创建、轮换、停用、启用或删除成功后自动重新读取,不需要额外点击页面级“刷新”。这里的“刷新凭据”专指生成新的秘密材料,是会影响调用方的生命周期操作,不是刷新列表。
哪些内容能改
入口启用某种方式但没有对应凭据时,可以先保存配置,但页面会明确提示该方式当前不能完成工作负载认证。访问授权不会显示或接受与入口认证方式不兼容的凭据组合;服务端仍会再次校验,不能靠直接请求绕过前端筛选。
凭据值、私钥和 Signed URL 都不进入截图、Git 或常规日志。活动日志中使用 credential ID 关联,不记录密文。
新材料创建或轮换后,合法调用方立即可用。
旧材料重叠期结束或吊销后,新请求稳定返回拒绝。
隔离同类型的另一凭据、管理 API 令牌和未授权入口不能混用。