
选择你要完成的目标
选择一个目标,按三步完成;需要更多细节时打开对应使用说明。
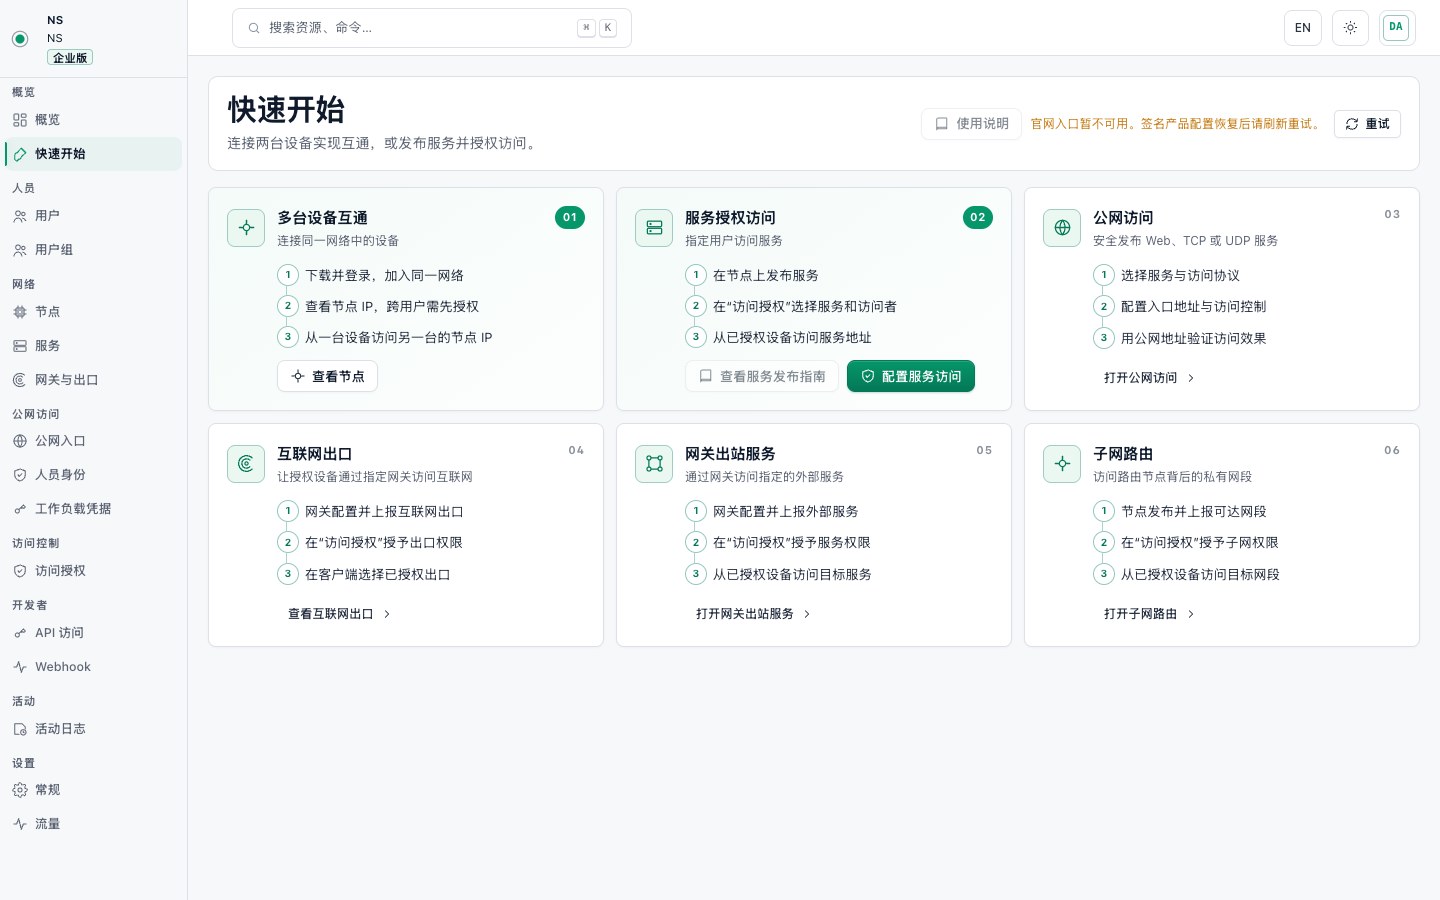
两个独立目标
多台设备互通
连接同一网络中的设备
- 下载并登录,加入同一网络
- 查看节点 IP,跨用户需先授权
- 从一台设备访问另一台的节点 IP
让至少两台设备连接到当前网络。同一账号的设备默认可以互通;不同用户之间需在访问授权中授予目标节点。最后从一台设备访问另一台的节点域名或地址,确认真实可达。
服务授权访问
指定用户访问服务
- 在节点上发布服务
- 在“访问授权”选择服务和访问者
- 从已授权设备访问服务地址
先让节点上报服务,再为准确的用户、用户组或节点授予该服务。用已授权设备实际访问,并确认未授权设备不可见且不可达。
另外四项网络能力
快速开始的其余卡片是操作引导,不会在此页创建网关能力或子网路由。请按对应路径完成配置、授权和实际访问验证。
子网路由没有单独的“审核并启用”步骤。路由发布与撤销由节点本机操作,谁可以使用由访问授权控制。网关或路由出现在列表中,也不代表已经授予访问权限。
发布服务的准确流程
服务由节点本机声明并主动上报。NSD 负责展示资源和配置授权,不会替你创建或探测后端服务。
- 先确认本机服务可用:在节点主机上确认目标进程正在监听,并核对协议、地址和端口。NSD 的“在线”不能替代后端健康检查。
- 编辑服务声明:把配置写入默认路径;如启动 NS 时使用了 --services-file,请编辑该显式路径。名称应稳定,host 应绑定最小必要接口。
- 等待节点上报:保存后通常约 5 秒完成热重载和上报,无需重启 NS。回到服务列表刷新,核对名称、协议、端口、上报节点和最后同步时间。
- 单独配置访问授权:服务出现不代表任何其他人已经可以访问。前往访问授权,为准确的主体创建最小范围的 Service 授权。
- 同时验证允许与拒绝:用已授权设备实际访问服务,并用未授权设备确认不可见且不可达。列表状态正常不等于数据通路已经验证。
默认配置路径:/etc/nsio/services.toml。如果启动 NS 时显式传入了 --services-file,以该路径为准。
成功标准
- 至少两个 Node 在当前 Network 中在线;
- 同一账号设备使用系统自带的设备访问规则;不同用户之间已创建准确的 Node 访问授权;
- 已从一台设备使用另一台设备的节点域名或地址验证真实互通;
- Service 已出现在 NSD,并且上报节点、协议、端口与最后同步时间正确;
- 已为准确主体创建最小范围的 Service 访问授权;
- 已授权设备真实访问成功,未授权设备不可见且不可达。