
公网访问概览
公网入口让 Internet 请求通过 NSGW 到达当前 Network 的已发布 Service。创建入口不自动授权访问:域名/监听、认证方式、访问授权、来源 IP 和后端服务必须分别成立。
Web 应用使用域名与 HTTPS,可组合 OIDC、工作负载凭据、访问授权和来源 IP。
TCP/UDP 端口使用公网监听和来源 IP;应用协议必须自行提供认证与加密。
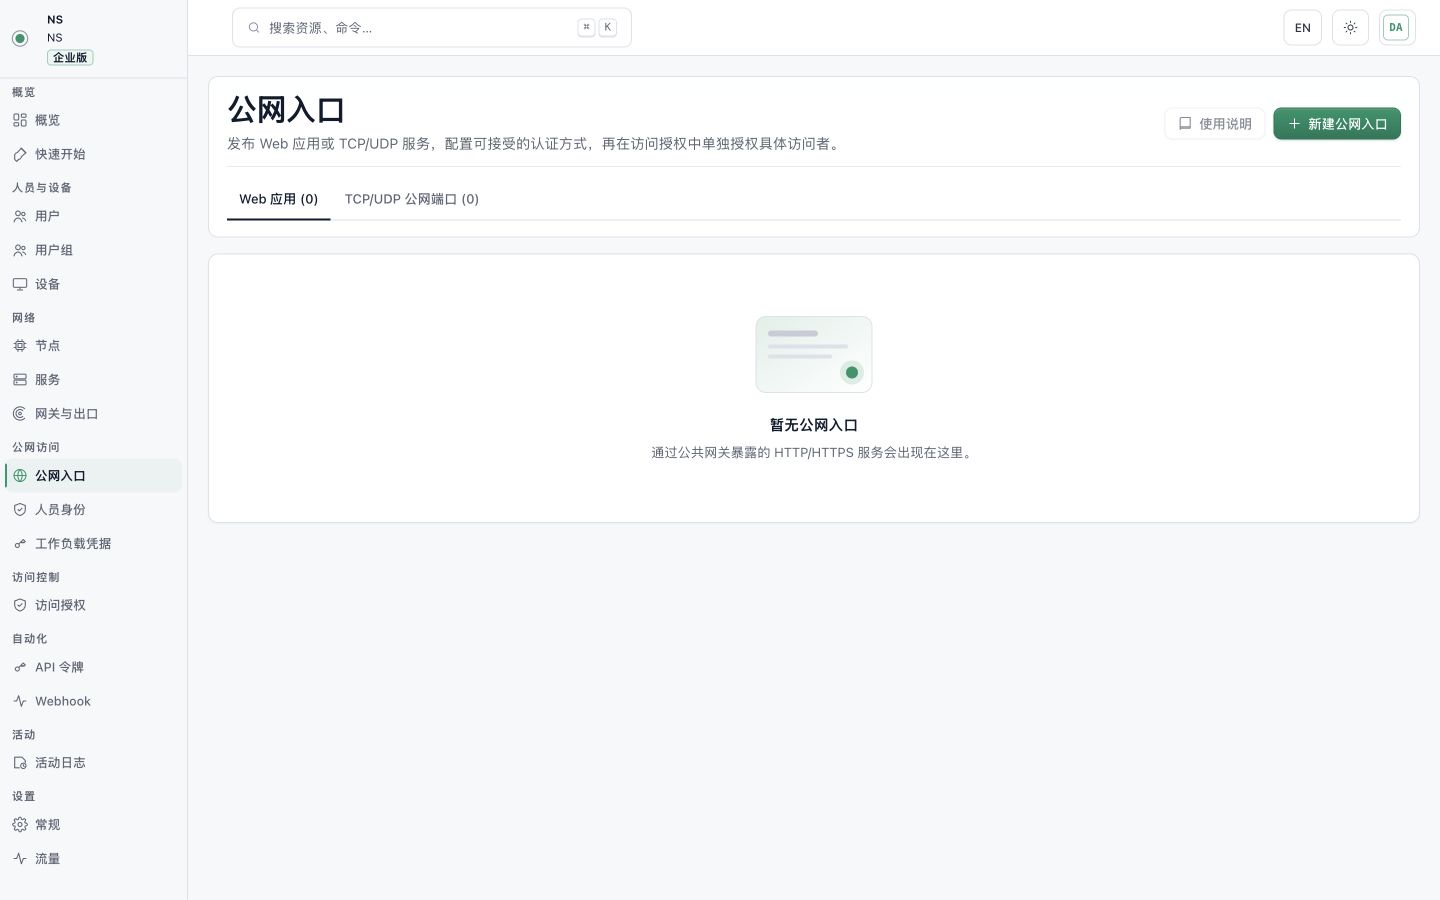
统一入口域名认领、DNS 指引、证书状态和入口配置都在“公网入口”完成。
L7 与 L4
安全发布顺序
- Node 发布并在私网验证 Service。
- Web 应用:输入公网域名、发布页面显示的路由/证书 DNS、选择入口可接受的认证方式;再在 访问授权 选择具体人员、工作负载凭据或匿名主体。
- TCP/UDP 公网端口:选择目标 Service 与公网端口;需要限制时配置来源 IP。L4 不解析浏览器或 HTTP 身份,应用自身认证仍由后端负责。
- 从外部网络同时做允许与拒绝验证,并验证后端离线时失败关闭。
- 观察活动日志、流量和 NSGW 健康。
上线门槛
允许从真实外部网络,以合法身份或来源完成完整业务请求。
拒绝无凭据、错误凭据、未授权身份或拒绝来源均失败。
故障后端或网关不可用时失败关闭,不绕过 NSGW 直达后端。
Web 应用默认保持拒绝:入口认证方式配置与访问授权必须同时匹配。L4 若未启用来源 IP 限制,任何 Internet 来源都能连接公网端口,因此只适合本身具有可靠认证和加密的协议。任何“临时匿名”或开放 L4 端口都应有负责人、到期时间和回收验证。